
10. November 2026
Device-Code-Phishing: Der echte Microsoft-Login, der dich trotzdem reinlegt
von Daniel
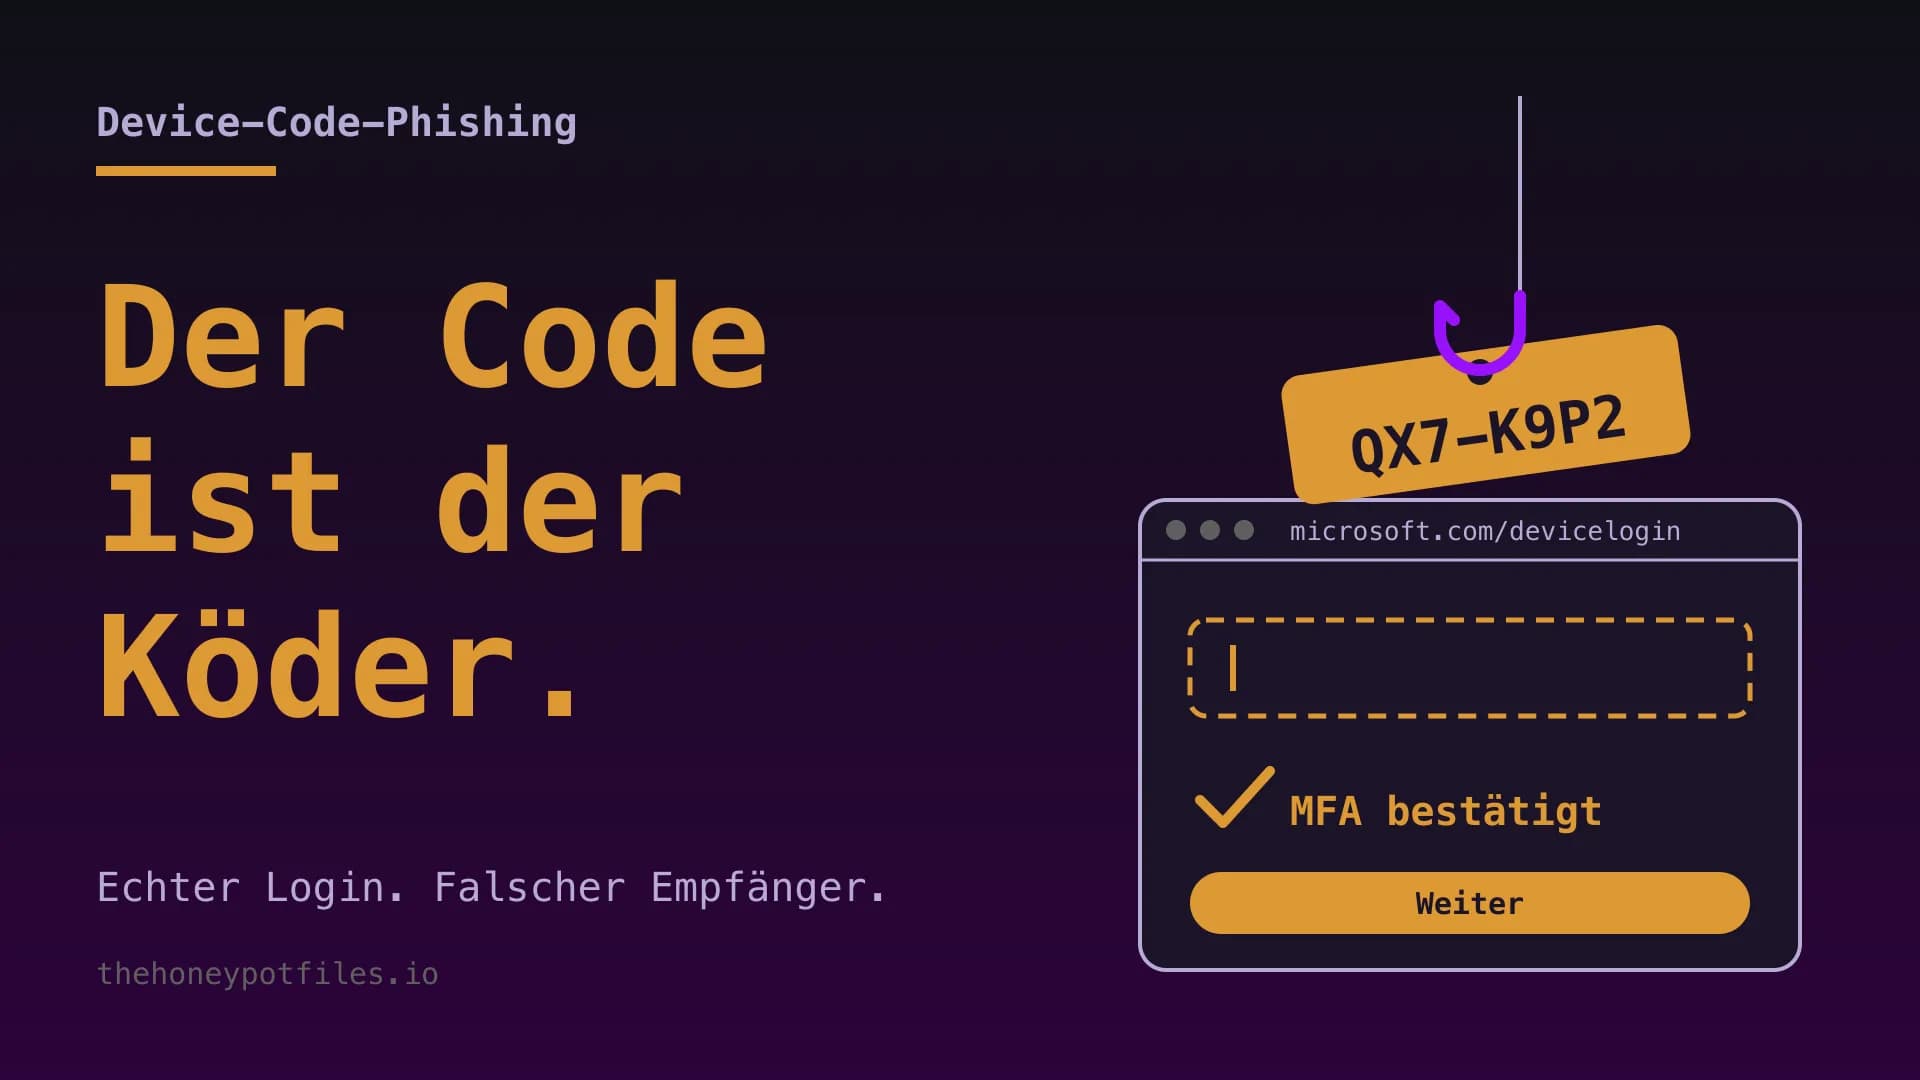
Was, wenn die Phishing-Seite gar keine Phishing-Seite ist? Wenn die URL stimmt, das Schloss im Browser da ist und das Microsoft-Logo echt ist, weil es Microsoft ist? Willkommen beim Device-Code-Phishing. Dem Trick, bei dem du dich selbst einloggst und den Schlüssel danach freundlich dem Einbrecher in die Hand drückst.
Klingt nach Science-Fiction? Ist Alltag. Erst in dieser Woche tauchte im Wochenrückblick von The Hacker News ein Phishing-Kit namens MadApe auf, das Group-IB analysiert hat: Business-PDFs als Köder, gefälschte Dokumentfreigaben, und am Ende tippt das Opfer brav einen Code auf der echten Microsoft-Seite ein. Kein Typo-Domain-Gefrickel, keine nachgebaute Login-Maske. Nur du, ein Code und ein sehr schlechter Moment.
Was ist dieser Device Code überhaupt?
Kennst du vom Fernseher: Die Streaming-App zeigt einen Code, du gehst am Handy auf eine Webseite, tippst ihn ein, meldest dich an, fertig. Der Fernseher hat keine Tastatur, also leiht er sich deine. Technisch heißt das OAuth 2.0 Device Authorization Grant (RFC 8628), und Microsoft nutzt es für Geräte und Tools ohne vernünftige Eingabe: Konferenzraum-Displays, manche Drucker, Kommandozeilen-Tools.
Das Prinzip: Ein Gerät fragt einen Code an, ein Mensch bestätigt den Code woanders, das Gerät bekommt ein Token (eine Art digitaler Hausausweis, der eine Weile ohne Passwort Zugang gibt). Was dabei niemand prüft: ob das Gerät, das den Code angefragt hat, überhaupt in deinem Besprechungsraum steht. Oder in einem Rechenzentrum am anderen Ende der Welt.
So läuft der Angriff
- Der Angreifer startet selbst eine Device-Code-Anmeldung bei Microsoft und bekommt einen frischen Code.
- Er schickt dir den Code per Mail, Teams-Nachricht oder PDF: "Zum Öffnen des Dokuments bitte diesen Code auf microsoft.com/devicelogin eingeben."
- Du gehst auf die echte Microsoft-Seite, gibst den Code ein, meldest dich an und bestätigst MFA.
- Microsoft händigt das Token an das Gerät aus, das den Code angefordert hat. Also an den Angreifer. Der liest ab jetzt deine Mails, deine Dateien, deine Teams-Chats.
Ein Device Code ist bei Microsoft in der Regel nur 15 Minuten gültig. Deshalb arbeiten die Köder fast immer mit Zeitdruck: Das Meeting startet gleich, das Dokument läuft ab, die Rechnung muss heute noch raus.
Warum MFA hier nicht rettet
Jetzt kommt der Teil, der weh tut. Du hast MFA aktiviert, vielleicht sogar Passkeys. Gut so, bleibt so. Aber beim Device-Code-Phishing bist DU es, der sich anmeldet. Auf der echten Seite. Mit dem echten zweiten Faktor. MFA prüft, ob du du bist. Und du bist ja du. Das Problem ist nur, wem du gerade die Tür aufhältst.
Auch phishing-resistente Verfahren wie FIDO2-Schlüssel retten dich hier nicht automatisch, denn die Domain stimmt ja. Merksatz: MFA schützt dein Passwort. Device-Code-Phishing will dein Passwort gar nicht.
Woran du den Köder erkennst
- Jemand schickt dir einen Code, den du irgendwo eingeben sollst, obwohl du selbst nichts angestoßen hast.
- Der Hinweis auf microsoft.com/devicelogin kommt per Mail, Chat oder PDF und nicht von einem Gerät, das direkt vor dir steht.
- Zeitdruck: Meeting, Frist, Rechnung, Chef. Die üblichen Verdächtigen.
- Die Microsoft-Seite fragt, ob du dich bei einer bestimmten App anmelden willst, und diese App hat mit dem, was du gerade tust, null zu tun.
Faustregel: Einen Device Code tippst du nur ab, wenn das Gerät, das ihn anzeigt, direkt vor dir steht. Kommt der Code per Mail, Teams oder Brieftaube, ist er Müll. Oder wie man in Niederbayern sagt: Des is ned dei Code, also tippst'n a ned ei.
Was Admins jetzt tun sollten
1. Device-Code-Flow blockieren
Der wirksamste Hebel: In Microsoft Entra ID per Conditional Access den Device-Code-Flow für alle sperren, die ihn nicht brauchen. In einer neuen Richtlinie unter Bedingungen die Authentifizierungsflüsse wählen, Gerätecodefluss anhaken, Zugriff blockieren. Ausnahmen nur für echte Geräte wie Konferenzraum-Systeme, sauber in einer eigenen Gruppe. Erst im Modus Nur Bericht laufen lassen, damit du siehst, wen es trifft, bevor das Telefon klingelt. Voraussetzung ist Entra ID P1, das steckt zum Beispiel in Microsoft 365 Business Premium.
2. Nachsehen, wer den Flow schon nutzt
Bevor du blockierst, schau in die Anmeldeprotokolle, wer Device Code überhaupt verwendet. Ohne Sentinel geht das im Entra Admin Center unter Anmeldeprotokolle mit dem Filter auf das Authentifizierungsprotokoll Gerätecodefluss. Mit Microsoft Sentinel oder Log Analytics per KQL:
// Anmeldungen per Device Code der letzten 30 Tage
SigninLogs
| where TimeGenerated > ago(30d)
| where AuthenticationProtocol == "deviceCode"
| summarize Anmeldungen = count(), IPs = make_set(IPAddress) by UserPrincipalName, AppDisplayName
| order by Anmeldungen desc
Taucht da jemand aus der Buchhaltung mit einer IP aus einem Land auf, in dem ihr keine Niederlassung habt? Dann ist das kein Fernseher. Dann ist das ein Vorfall.
3. Wenn es passiert ist: Sitzungen killen
Nur das Passwort zu ändern reicht hier nicht, denn der Angreifer hat kein Passwort, er hat Tokens. Also die Sitzungen des Kontos widerrufen, das Passwort trotzdem ändern, die hinterlegten MFA-Methoden prüfen und die Postfachregeln checken. Angreifer lieben Weiterleitungsregeln, die leise jede Rechnung nach draußen kopieren.
# Alle Sitzungen und Refresh-Tokens eines Benutzers widerrufen
Connect-MgGraph -Scopes "User.RevokeSessions.All"
Revoke-MgUserSignInSession -UserId "norbert@example.com"
4. Dein Team schulen, aber mit der richtigen Regel
Die klassische Awareness-Regel "Achte auf die URL" läuft hier komplett ins Leere. Bring deinem Team die neue Regel bei: Codes von Fremden werden nicht eingetippt. Nie. Auch nicht, wenn Norbert schreibt, dass es dringend ist. Gerade dann nicht.
Fazit
Device-Code-Phishing zeigt, dass Angreifer nicht mehr gegen deine Sicherheitsmaßnahmen kämpfen, sondern um sie herum. Die Seite ist echt, MFA ist echt, nur der Empfänger ist falsch. Die gute Nachricht: Ein einziger Schalter in Conditional Access nimmt dem Trick in den meisten Firmen komplett den Wind aus den Segeln.
Also: Flow sperren, Logs prüfen, Team briefen. Mach MFA an. Think purple.